מבנה חשבון IBM Cloud
לפני הגדרת פלטפורמת IBM Quantum®, חשוב להבין את מבנה חשבון ניהול זהויות וגישה (IAM) של IBM Cloud®. כפי שמוצג בתרשים הכללי הבא, החשבון הוא הרמה הגבוהה ביותר. קיים בעל חשבון אחד בלבד, שיש לו שליטה בלעדית על ניהול החיוב.
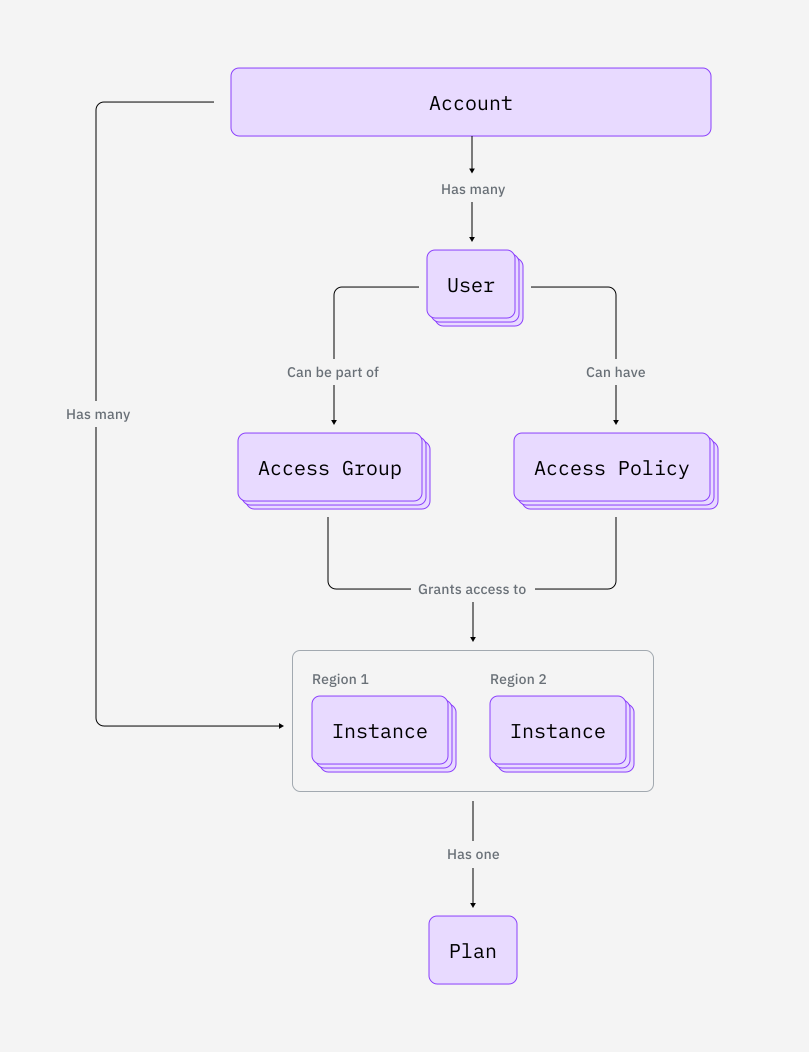
חשבון זה מכיל מספר משתמשים ומופעי שירות (כגון IBM Quantum Compute Service). כל מופע שירות קיים באזור ספציפי ויש לו תוכנית אחת, כך שאם תרצו להציע מספר תוכניות למשתמשים שלכם, תידרשו לכמה מופעי שירות, כל אחד משויך לתוכנית שונה.
לכל משתמש מוקצות מדיניות גישה, המעניקות לו רמות גישה שונות למופעי השירות. ניתן לקבץ מדיניות גישה יחד כקבוצת גישה.
כברירת מחדל, כל המשתמשים בחשבון יכולים לראות זה את זה. בהגדרות החשבון, ניתן להפעיל את האפשרות להגביל נראות, כך שרק משתמשים עם הרשאות לשירות IAM יוכלו לראות אחרים. חשוב לציין ש-IBM Cloud אינו תומך בקבוצות משתמשים או במנהלי קבוצות ספציפיים.
מדיניות גישה וקבוצות
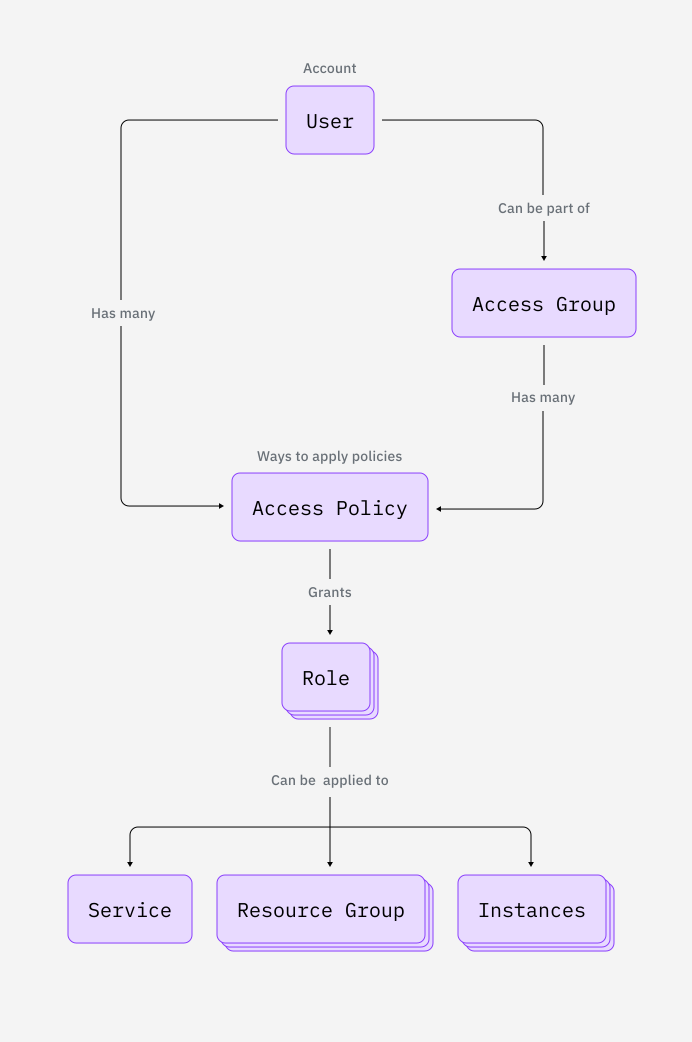
כפי שתואר קודם לכן, ניתן להקצות לכל משתמש מדיניות גישה אחת או יותר: באופן אישי, כחלק מקבוצת גישה, או בשני האופנים.
במסגרת מדיניות גישה, ניתן לציין הרשאות על ידי בחירת תפקידי פלטפורמה ו_שירות_ או יצירת תפקידים מותאמים אישית. תפקידי פלטפורמה מגדירים פעולות ברמת הפלטפורמה, כגון יצירה או ניהול של מופעים. תפקידי שירות מעניקים גישה לביצוע פעולות בתוך השירות, כגון קריאה לנקודת קצה API מסוג "create jobs" (כלומר, הרצת משימה).
מדריך זה מתאר ייצוג מפושט של מודל ה-IAM. לפרטים מלאים, ראו בתיעוד IAM של IBM Cloud.
תפקידים
קיימות שתי משפחות של תפקידים: ניהול פלטפורמה וגישה לשירות.
תפקידי ניהול פלטפורמה מגדירים פעולות מותרות, כגון הקצאת גישת משתמש ויצירת מופעי שירות לניהול משאבים ברמת הפלטפורמה. תפקידי פלטפורמה חלים גם על פעולות שניתן לבצע בהקשר של שירותי ניהול חשבון, כגון הזמנה והסרה של משתמשים, ניהול קבוצות גישה וניהול מזהי שירות.
תפקידי גישה לשירות מגדירים פעולות מותרות, כגון קריאה ל-API של השירות או גישה לדשבורד של שירות. תפקידים אלו מותאמים על פי השירות שנבחר במדיניות. בהקשר של מדריכים אלה, השירות הוא תמיד Quantum Compute.
ביצוע פעולות דורש לרוב שילוב של תפקידי ניהול פלטפורמה וגישה לשירות. תפקיד השירות writer מאפשר לך להריץ משימות, למשל, אך לא להציג את רשימת המופעים. כדי להציג את המופע ברשימה, צריך לפחות את תפקיד viewer עבור הפלטפורמה. להלן כמה תפקידים נפוצים:
-
יצירת מופעים מחייבת את תפקיד גישת השירות
manager, וכן את תפקיד ניהול הפלטפורמהviewerעל כל שירותי ניהול החשבון.הערהמשתמשים עם תפקיד ניהול הפלטפורמה
viewerעל כל שירותי ניהול החשבון יכולים גם לצפות בשירותים כגון חיוב. אם ברצונך למנוע גישת צפייה נוספת זו, השתמש ב-IBM Cloud CLI כדי לתת להם גישה לקבוצות משאבים בלבד:ibmcloud iam access-group-policy-create <group name> \--roles Viewer --resource-type resource-group -
הרצת משימות מחייבת את תפקיד גישת השירות
writerואת תפקיד ניהול הפלטפורמהviewerעל המופע.
בעת יצירת מדיניות גישה (על קבוצת גישה או עבור משתמש), ניתן לבדוק אילו פעולות הן חלק מהתפקיד על ידי עיון בתיאור. למשל quantum-computing.job.create - Create a job to run a program.
ניתן גם לקבוע את הפעולות המותרות לכל תפקיד מדף תפקידי IAM. בחרו Quantum Compute בתפריט הנפתח בראש הדף. לאחר מכן, לרשימה מפורטת יותר, לחצו על המספר בעמודה לצד שם התפקיד. למשל, על ידי ביקור בדף זה ולחיצה על המספר ליד תפקיד Manager, ניתן לראות שתפקיד זה כולל את היכולת למחוק משימה (quantum-computing.job.delete).
הטבלה הבאה מספקת דוגמאות לחלק מפעולות ניהול הפלטפורמה שמשתמשים יכולים לבצע בהקשר של IBM Quantum Compute Service.
| תפקיד ניהול פלטפורמה | Quantum Compute |
|---|---|
| תפקיד Viewer | צפייה במופעים ובפרטי הזדהות |
| תפקיד Operator | צפייה במופעים וניהול פרטי הזדהות |
| תפקיד Editor | יצירה, מחיקה, עריכה וצפייה במופעים. ניהול פרטי הזדהות |
| תפקיד Administrator | כל פעולות הניהול עבור שירותים |
הטבלה הבאה מספקת דוגמאות לחלק מפעולות ניהול הפלטפורמה שמשתמשים יכולים לבצע בהקשר של IBM Quantum Compute Service.
| תפקיד גישה לשירות | Quantum Compute |
|---|---|
| Reader | ביצוע פעולות לקריאה בלבד, כגון צפייה במשימות |
| Writer | הרשאות מעבר לתפקיד Reader, כולל הרצת משימות |
| Manager | הרשאות מעבר לתפקיד Writer, כולל הקצאת מופעים, קביעת מגבלת עלות המופע ומחיקה או ביטול של משימה |
השלבים הבאים
- צרו מופעים.
- שדרגו מתוכנית Open.
- הכירו את תפקידי IAM (בחרו Quantum Compute מהתפריט הנפתח בראש הדף).